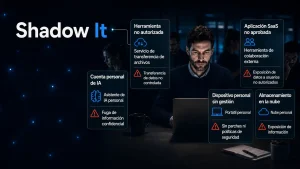
El Shadow IT lleva años formando parte del entorno empresarial, pero el software como servicio y, más recientemente, la inteligencia artificial han facilitado que nuevas herramientas se incorporen al trabajo diario sin pasar por los procesos habituales de IT. Una cuenta creada en pocos minutos puede intervenir en tareas o datos corporativos antes de que la organización tenga constancia de su uso.
Qué es Shadow IT y por qué resulta difícil de identificar
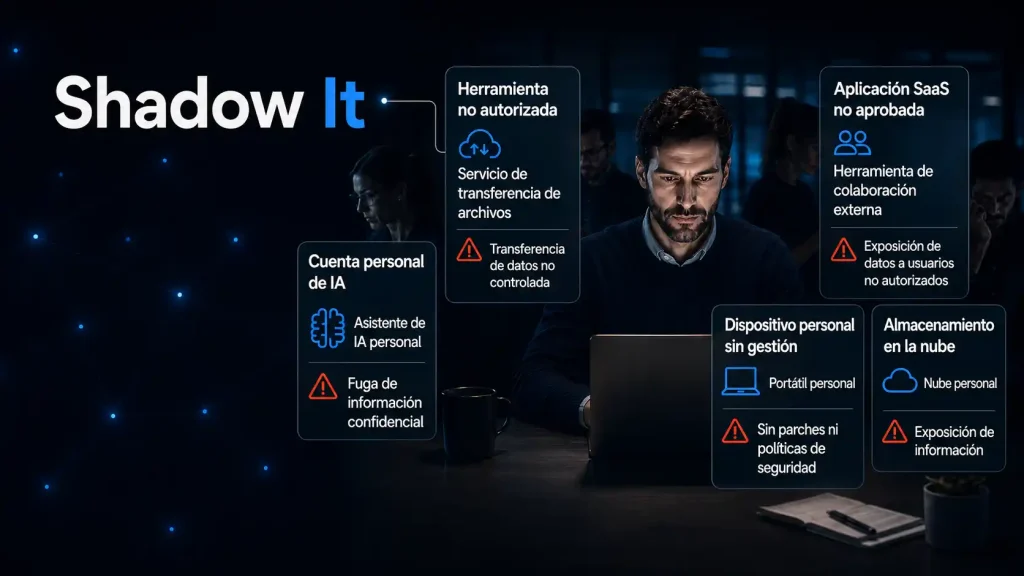
INCIBE define el Shadow IT como el uso de sistemas, dispositivos, software, aplicaciones y servicios tecnológicos sin conocimiento o aprobación del departamento de IT. Puede aparecer, por ejemplo, cuando un equipo utiliza una aplicación SaaS para organizar proyectos sin comunicarlo, cuando un empleado almacena documentos corporativos en un servicio cloud personal o cuando un departamento contrata directamente una herramienta especializada para resolver una necesidad concreta.
Además, muchas aplicaciones ni siquiera requieren una compra formal. Las versiones gratuitas, las pruebas temporales y los servicios desde el navegador reducen la fricción de entrada y permiten que una herramienta empiece a utilizarse antes de aparecer en facturación, inventarios o procesos de aprobación.
La inteligencia artificial ha acelerado esta dinámica. El Work Trend Index de Microsoft y LinkedIn mostró que el 77% de los usuarios de IA en España introducía sus propias herramientas de inteligencia artificial en el entorno laboral. El estudio, realizado entre trabajadores cualificados, reflejaba una adopción que avanzaba desde los propios usuarios mientras muchas organizaciones todavía estaban definiendo su estrategia corporativa de IA.
La inteligencia artificial amplía el alcance del Shadow IT
El uso empresarial de IA puede comenzar de forma muy sencilla. Una persona descubre una herramienta para resumir documentos, analizar información, traducir un texto, generar código o redactar con mayor rapidez y empieza a incorporarla a su rutina. Si resulta útil, su utilización puede extenderse a otros compañeros y terminar formando parte de un proceso recurrente.
Sin embargo, a medida que la herramienta gana peso aparecen cuestiones que afectan al conjunto de la organización: con qué cuenta se accede, qué información se introduce, qué condiciones aplica el proveedor, dónde se almacenan los datos o qué ocurre con el acceso cuando alguien deja la empresa.
Cuando el fenómeno afecta específicamente a herramientas de inteligencia artificial suele hablarse de Shadow AI. Aun así, forma parte del mismo problema de visibilidad tecnológica y añade una particularidad: estas aplicaciones pueden intervenir directamente en la creación, transformación o análisis de información empresarial.
Qué puede revelar el Shadow IT sobre las necesidades de los usuarios
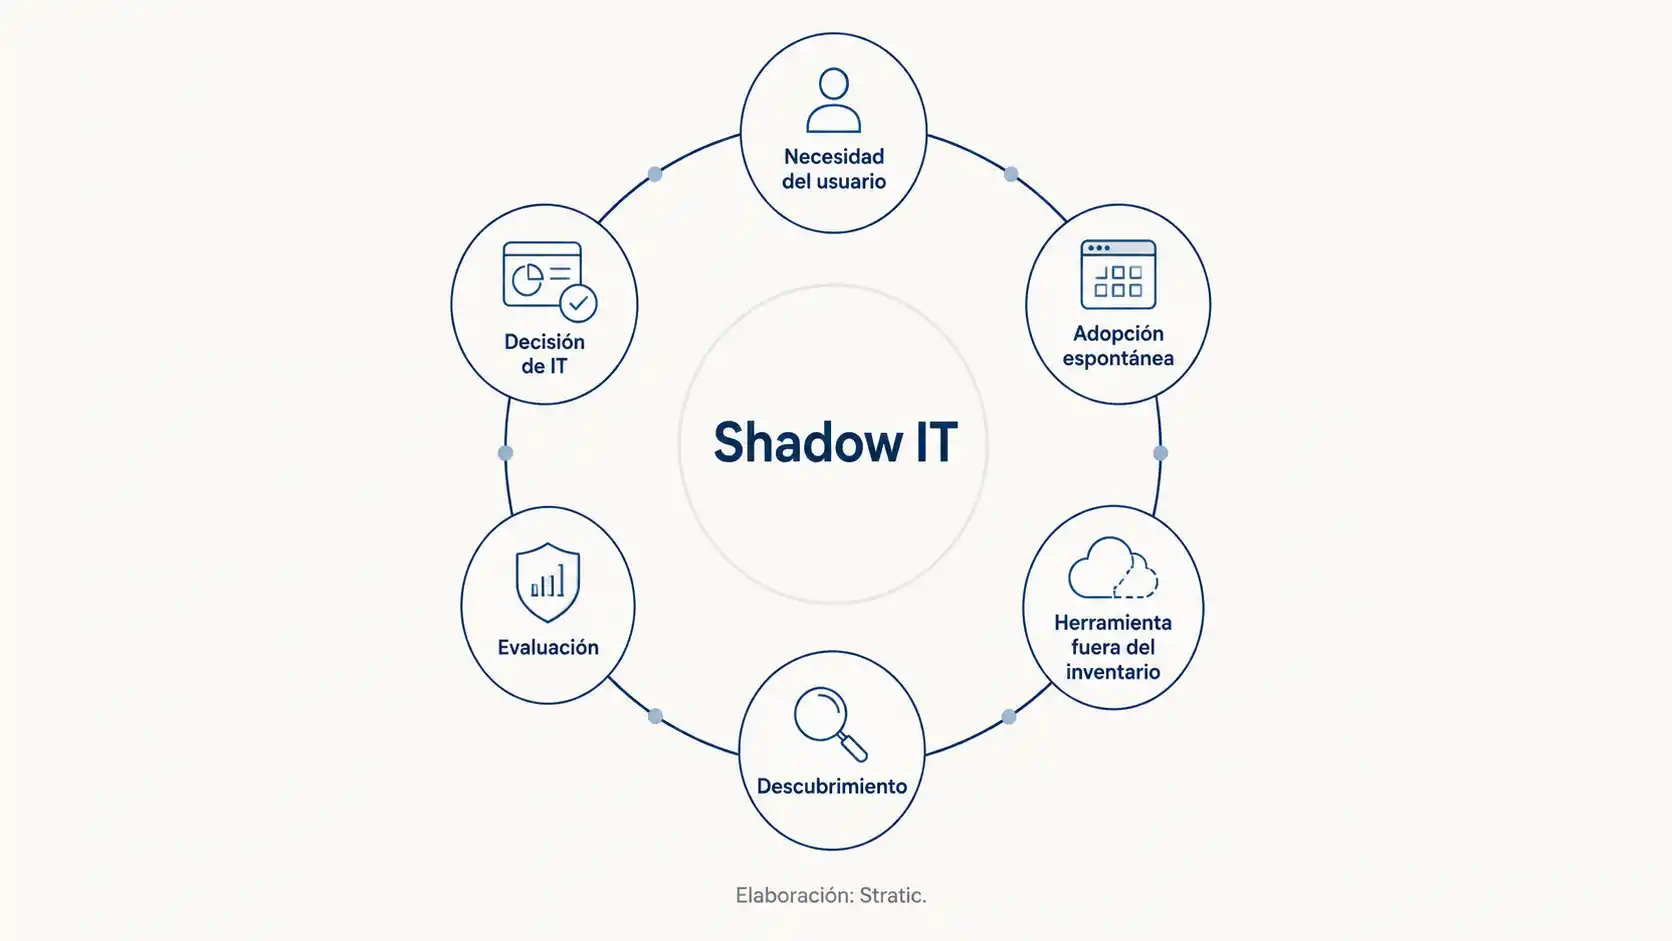
La presencia de una herramienta fuera del catálogo corporativo también aporta información sobre cómo trabajan las personas. Si varios empleados recurren a aplicaciones similares, puede existir una necesidad que las soluciones actuales todavía no cubren: un proceso lento, una funcionalidad ausente, demasiadas aprobaciones o una tarea repetitiva para la que han encontrado una alternativa más ágil.
Por otra parte, tratar todos los casos únicamente desde el bloqueo puede hacer que esa información se pierda. Algunas herramientas deberán retirarse por seguridad, protección de datos, coste o incompatibilidad; otras pueden señalar oportunidades para mejorar los servicios tecnológicos de la empresa.
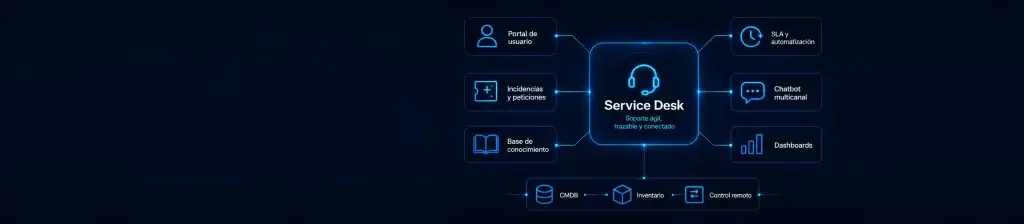
Esa observación de las necesidades del usuario también forma parte de la gestión de servicios. Como se explicaba en el artículo Qué es un Service Desk y su impacto en la madurez IT corporativa, las incidencias y solicitudes que recibe IT contienen información sobre las fricciones que aparecen en el trabajo diario. Las herramientas que los empleados adoptan por su cuenta añaden otra señal al mismo análisis y permiten entender qué procesos o servicios están empujando a buscar alternativas.
Con esa información, IT puede valorar si conviene ofrecer una solución corporativa, simplificar el acceso a una herramienta existente, aprobar la nueva aplicación bajo determinadas condiciones o retirar su uso. De esta forma, el Shadow IT también ayuda a entender cómo evoluciona la demanda tecnológica interna.
Qué pierde una empresa cuando desconoce parte de su entorno tecnológico
Si una aplicación queda fuera de los procesos habituales, también puede quedar fuera de las medidas de ciberseguridad, la gestión de accesos, el inventario, las políticas de bajas de usuarios y las evaluaciones de proveedores. Como consecuencia, la organización pierde trazabilidad sobre una parte de la tecnología que participa en su actividad.
El riesgo aumenta cuando se maneja información empresarial. Un trabajador puede introducir datos internos en una herramienta sin conocer en detalle cómo los trata el proveedor; a su vez, pueden permanecer activas cuentas de empleados que cambian de función o dejan la compañía, mientras la aplicación continúa almacenando información.
También existe una consecuencia operativa. Si una herramienta desconocida termina formando parte de un proceso importante, IT dispone de menos contexto ante una incidencia, una pérdida de acceso o un cambio en las condiciones del proveedor. Recuperar visibilidad permite evaluar cada caso según seguridad, utilidad, coste y dependencia operativa.
La gobernanza de la IA también depende de conocer su utilización
La incorporación de inteligencia artificial añade otra dimensión a esta visibilidad. El artículo 4 del Reglamento Europeo de Inteligencia Artificial establece obligaciones relacionadas con la alfabetización en IA y, desde agosto de 2026, ya se aplican las reglas de supervisión y aplicación correspondientes.
La Comisión Europea señala que, al diseñar estas medidas, las organizaciones deben considerar qué IA se utiliza internamente, qué oportunidades y riesgos presenta y qué necesitan saber los empleados que trabajan con ella. Entre sus ejemplos incluyen expresamente el uso de ChatGPT para redactar textos o realizar traducciones y apunta a la necesidad de que quienes lo utilizan conozcan los riesgos específicos asociados.
Esto no implica que cualquier herramienta no autorizada constituya por sí misma un incumplimiento normativo. Sin embargo, refuerza la importancia de conocer las prácticas existentes. Las políticas pueden definir aplicaciones permitidas y procedimientos de aprobación, mientras la formación aborda limitaciones, riesgos y buenas prácticas; ambas medidas necesitan una imagen suficientemente completa del uso tecnológico real.
Recuperar visibilidad mediante la gestión de activos IT
La gestión de activos tecnológicos aporta una base útil para recuperar parte de esa visibilidad. En el artículo sobre Software Asset Management: qué revisar antes de invertir en IA se analizaba la importancia de mantener información actualizada sobre el software contratado y su utilización real. El Shadow IT amplía el análisis hacia aplicaciones y activos que pueden estar utilizándose sin haber entrado previamente en los registros de la organización.
Un inventario alimentado sólo mediante altas manuales refleja aquello que se le haya comunicado. En cambio, el descubrimiento automático permite contrastar esa información con la infraestructura real y detectar dispositivos o software que todavía no estaban identificados.
Soluciones como Proactivanet permiten descubrir automáticamente activos tecnológicos e identificar activos y software que no formaban parte del inventario conocido. A través de CyberITAM, esta visibilidad puede incorporar además información relacionada con el riesgo y la seguridad de los activos descubiertos.
Esta información proporciona una base desde la que IT puede investigar elementos desconocidos e incorporarlos posteriormente a sus procesos de gestión, seguridad y soporte.
A partir de ahí, la detección tecnológica es solo el primer paso. IT necesita añadir contexto: quién utiliza cada herramienta, para qué se emplea, qué información maneja y si existe una alternativa corporativa. De otra manera, el inventario puede señalar que una aplicación existe sin explicar el papel que ocupa en el trabajo diario.
Del descubrimiento a una decisión tecnológica
Una vez identificado el Shadow IT, cada caso exige una decisión distinta. Algunas herramientas justifican su retirada, mientras otras pueden regularizarse mediante una contratación corporativa, una configuración adecuada o controles adicionales. También puede aparecer una necesidad repetida que justifique incorporar una nueva solución al catálogo tecnológico.
Este proceso permite que el entorno gestionado evolucione junto con la forma real de trabajar de la empresa. IT obtiene mayor capacidad para evaluar riesgos y, al mismo tiempo, información sobre las demandas de los equipos. Cuando esas señales se conectan con incidencias, solicitudes y activos, resulta más sencillo entender qué herramientas han terminado formando parte de procesos relevantes.
La rápida adopción de inteligencia artificial hace especialmente visible esta situación, ya que las herramientas se prueban y así encuentran aplicaciones prácticas con mayor velocidad que los ciclos tradicionales de selección tecnológica. Mantener visibilidad sobre ese movimiento facilita que productividad, seguridad y gobierno tecnológico avancen dentro de un mismo marco de decisión.
Preguntas frecuentes sobre Shadow IT
¿Qué significa Shadow IT en una empresa?
Shadow IT es el uso de aplicaciones, dispositivos, servicios o sistemas tecnológicos sin conocimiento o aprobación del departamento de IT. Puede incluir software instalado, servicios SaaS, almacenamiento cloud, cuentas personales o herramientas de inteligencia artificial utilizadas en tareas profesionales.
¿Qué relación existe entre Shadow IT y Shadow AI?
Shadow AI hace referencia al uso de herramientas de inteligencia artificial fuera de los mecanismos de aprobación y gestión de una organización. Se integra dentro del fenómeno más amplio del Shadow IT y añade cuestiones relacionadas con el tratamiento de información, los resultados de los modelos y la formación necesaria para utilizarlos con criterio.
¿Cómo se puede detectar Shadow IT?
La detección combina procesos organizativos con visibilidad tecnológica. Las políticas de uso, los mecanismos de aprobación y la comunicación con los usuarios ayudan a conocer las herramientas utilizadas, mientras las capacidades de descubrimiento permiten identificar software y activos que todavía no forman parte del inventario conocido.
¿Qué relación existe entre Shadow IT y la ciberseguridad?
El Shadow IT puede aumentar el riesgo de ciberseguridad porque las herramientas desconocidas quedan fuera de los controles habituales de la organización y dificultan evaluar su nivel real de exposición. Esto afecta a aspectos como los accesos, las configuraciones, el tratamiento de datos, las vulnerabilidades o las condiciones de seguridad del proveedor. Cuando además procesan información corporativa, la empresa puede perder visibilidad sobre dónde se almacenan los datos, quién puede acceder a ellos y qué medidas de protección se están aplicando.
¿Hay que bloquear todas las herramientas que forman parte del Shadow IT?
Cada herramienta debe evaluarse según su riesgo, finalidad, información tratada y utilidad para el negocio. Algunas deberán retirarse, mientras otras pueden revelar necesidades que las soluciones corporativas actuales no cubren. El análisis permite decidir si corresponde bloquearlas, regularizarlas, sustituirlas o incorporarlas formalmente.
Conocer la tecnología que realmente utiliza la organización
La facilidad con la que puede adoptarse una aplicación hace que el entorno tecnológico de una empresa cambie también desde sus equipos de trabajo. La inteligencia artificial acelera ese proceso y amplía el número de herramientas capaces de intervenir directamente en procesos y datos empresariales.
Por ello, gestionar ese crecimiento requiere combinar inventario, seguridad, políticas y conocimiento de las necesidades de los usuarios. Una organización que mejora esa visibilidad puede decidir con mayor criterio qué herramientas retirar, cuáles incorporar y dónde existe una necesidad tecnológica todavía no atendida.